


你是不是还觉得用MD5存密码挺安全的?别天真了。上个月卡巴斯基的报告直接捅破窗户纸:单块RTX 5090显卡,每秒能算220亿次MD5,60%的MD5密码一小时内就能被暴力破解,其中一半连60秒都撑不过。你没看错,你的密码在黑客眼里跟明码没区别。
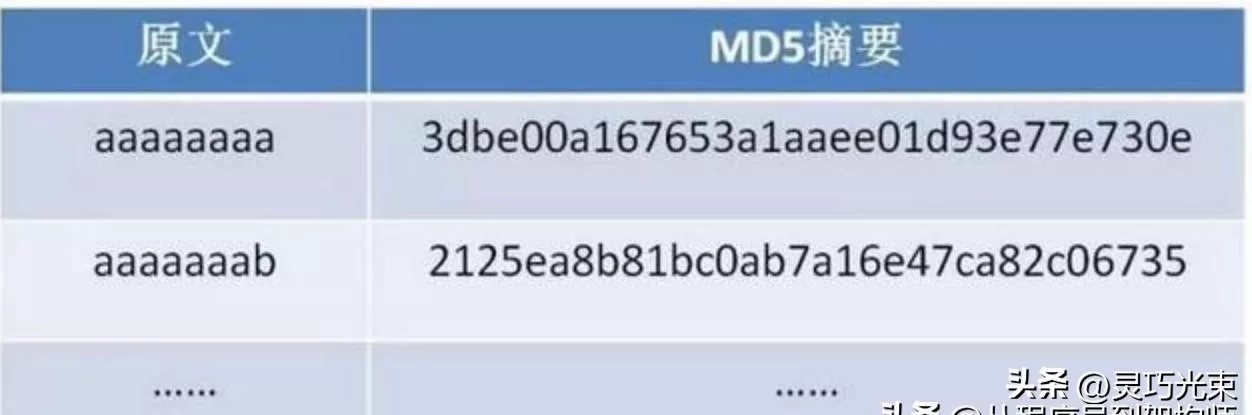
MD5当年被捧上神坛,是因为它快——给任何文件打上128位的“数字指纹”,一秒就能算完。但问题就出在这个“快”字上。在密码学里,速度是攻击者的朋友,防御者的敌人。你想想,你一个程序算密码要0.1秒,黑客用显卡集群一秒能算几百亿次,谁占便宜?
更致命的是“碰撞攻击”。2004年王小云教授团队就公布了能在一小时内找到MD5碰撞的方法。啥叫碰撞?就是两个完全不同的文件,一个正常软件,一个带病毒的,算出来的MD5值一模一样。2012年的“火焰”病毒就是靠这个手法伪造了微软的数字签名,直接从系统更新通道混进了用户电脑。这已经不是理论漏洞了,活生生的攻击案例就摆在那。
有人会说:“我加盐了,总安全了吧?”加盐只能防彩虹表预计算,但解决不了MD5两个根本问题:一是速度太快,黑客照样能暴力破解你加了盐的密码;二是算法本身的结构就有弱点,加盐只是给漏水的桶贴了块创可贴。
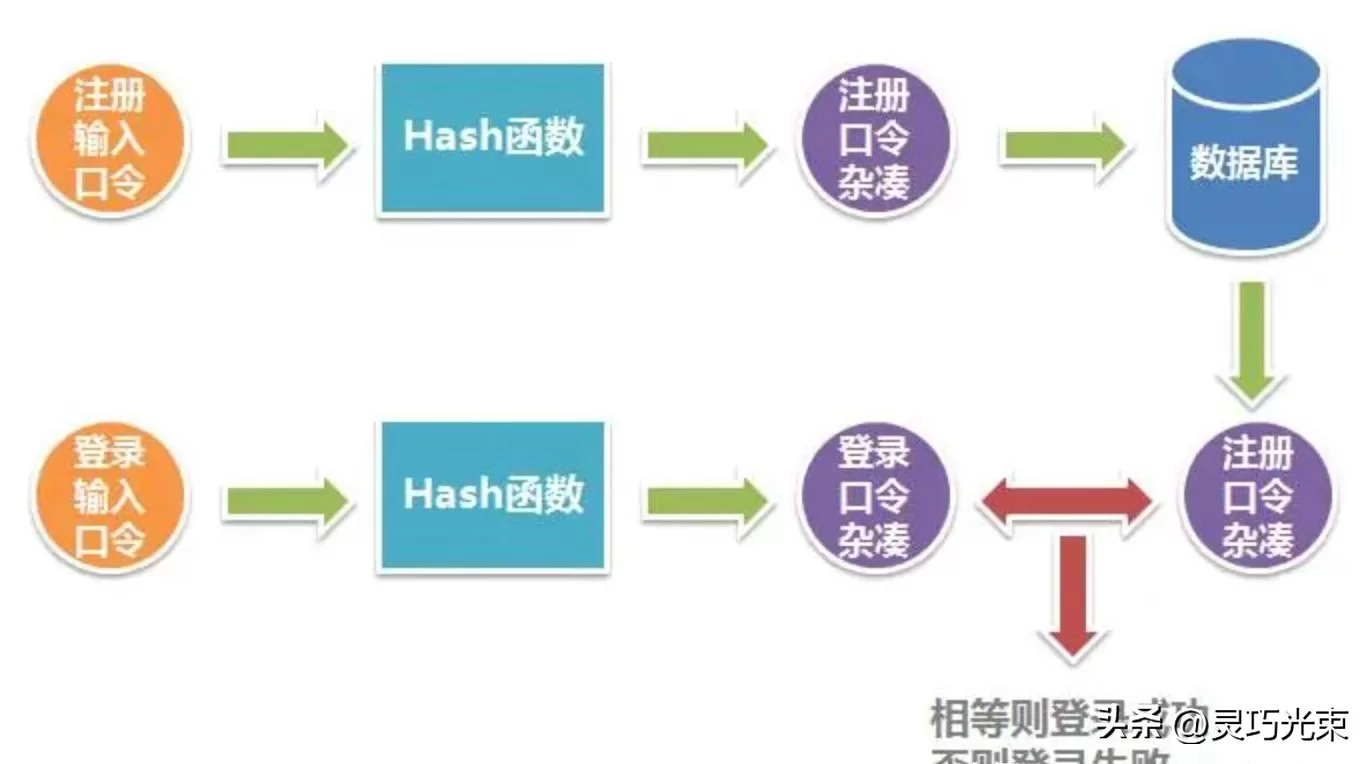
再说你身边还在用MD5的地方。下载文件时校验MD5?别信了,攻击者能做出跟官方文件一模一样的MD5值但内容全是病毒的恶意文件。密码存储?你数据库一旦泄露,黑客拿到MD5加盐的密码表,用显卡一晚上就能还原出大部分人密码。数字签名?底层算法一崩,整个信任体系全塌。
那怎么办?数据完整性校验换SHA-256或SHA-512,这是目前安全标准。密码存储必须上bcrypt、scrypt或者Argon2,它们故意设计得很慢,跑一次要几百毫秒,让黑客的GPU算力废掉。别自己写加密算法,用开源安全库。
安全是场永不停止的军备竞赛。MD5的教训就是:没有一劳永逸的算法,只有不断升级的攻防。你现在打开的项目,如果还在用MD5,赶紧换掉。你身边有程序员朋友吗?把这篇转给他,也许能帮他一回。









