手机实现内网穿透,核心场景无非一个:在外面用手机访问家里的设备——连NAS、开远程桌面、调开发环境、甚至玩游戏。
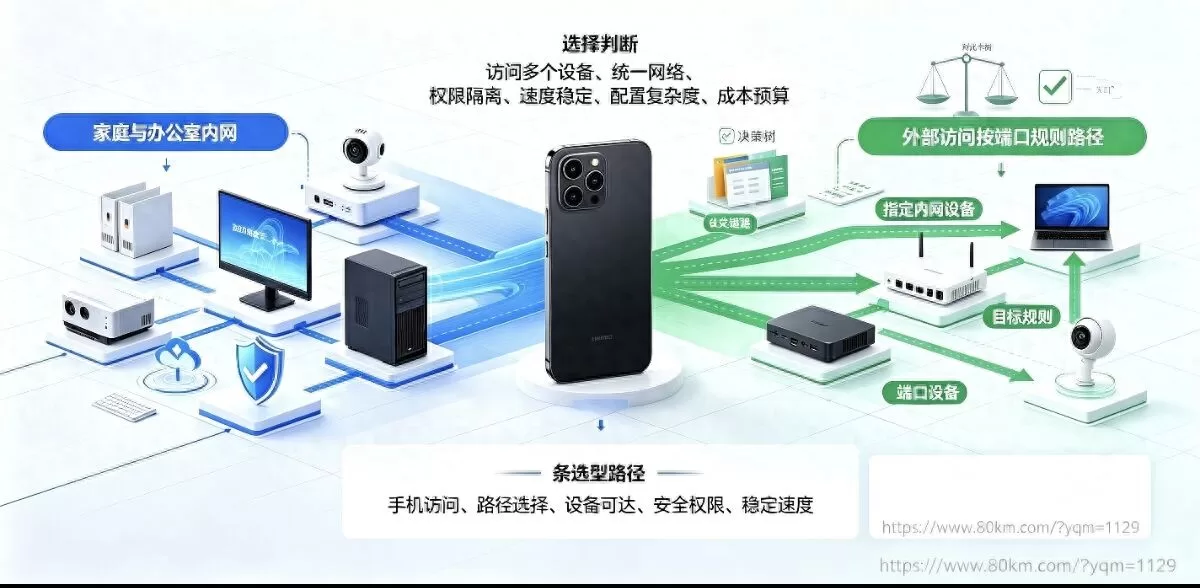
市面上的方案看起来五花八门,但按技术逻辑拆开,其实就两条路:虚拟组网和端口映射。两条路的思路完全不同,选哪个,取决于你要的是什么。
一、虚拟组网:把手机“拉”回家里的局域网
这类工具的思路是:在不同网络环境的设备之间建一个虚拟局域网,让手机拿到一个虚拟IP,像连了同一个WiFi一样直接访问家里设备。
ZeroTier 是这条路里最典型的选择。开源、免费、全平台覆盖。在手机和电脑上分别安装ZeroTier客户端,加入同一个虚拟网络ID,手机上就能用虚拟IP直接访问家里的NAS或电脑。配置门槛不算高,适合需要多设备互联的场景。
Tailscale 与ZeroTier思路类似,但在易用性上更突出——基于WireGuard协议,自动处理NAT穿透,连接成功率比较高。它的国内发行版 xEdge(干将互联) 针对中国用户做了优化,支持微信等社交账号一键组网,可管理几百台终端。
云雀通(Larktun) 和比扬云 则更贴近iOS用户。云雀通无需配置系统级VPN,在App内闭环组网,iPhone或iPad就能安全接入家里的私有网络。比扬云主打一键组网,多节点自由切换,自动优化连接线路。
虚拟组网的优势是一旦组好,所有设备互通。缺点是每台设备都要装客户端,访问端也得在虚拟网络里。
二、端口映射:把内网服务“发”到公网上
这类工具的思路不同——不建虚拟局域网,而是把内网的某个服务端口直接“映射”到公网,生成一个外网能访问的地址。
贝锐花生壳 是国内这条路里覆盖面最广的。不需要公网IP,不需要设置路由器,自带端口映射。在手机上也有App,能直接管理和维护映射。免费版可用,适合国内用户快速把内网服务发布到公网。
Burrow 走的是另一条路——它是iOS端的frp客户端,面向开发者和极客。通过手机连接家里的Mac、Linux、NAS等设备,继续完成本来要在电脑前做的事。需要自己部署frp服务端(frps),适合有自建服务器能力的技术用户。
smarGate 的定位也有点特别——它通过手机客户端将内网服务端按需暴露,核心引擎用C++实现。它不是把访问入口放到公网服务器上,而是把“门”随身携带,共享访问入口由客户端自己控制。优先P2P穿透,也可作为代理工具。
VNT 是用Rust开发的开源穿透工具,支持Android等跨平台客户端,支持私有化部署。CHERWIN FRPC 则面向Root过的Android手机,嵌入Web管理面板,可实现全协议穿透。
端口映射的优势是访问端零依赖——对方不需要装任何软件,打开浏览器或对应客户端就能连进来。缺点是每次只能暴露一个服务端口。
三、两类方案的适用场景
虚拟组网适合设备之间互相访问——手机要访问家里NAS、电脑、树莓派等多台设备,且这些设备相对固定。一次组网,长期使用。
端口映射适合把某个服务暴露给不特定的人——比如调试的Web项目要给客户看、游戏服务器要让朋友临时加入、NAS的文件要分享给外部人员。访问端不需要安装任何软件。
四、还有一条更轻的路
虚拟组网需要所有设备装客户端,端口映射每次只能暴露一个端口。如果需求介于两者之间——既不想让所有访问端装软件,也不想每次只暴露一个端口——还有第三种选择。
80KM穿云箭 走的就是这条路。它既不需要访问端安装客户端,也不需要每台设备都加入虚拟网络。在需要被访问的设备上安装客户端,创建隧道后系统自动生成一个固定的公网访问地址。
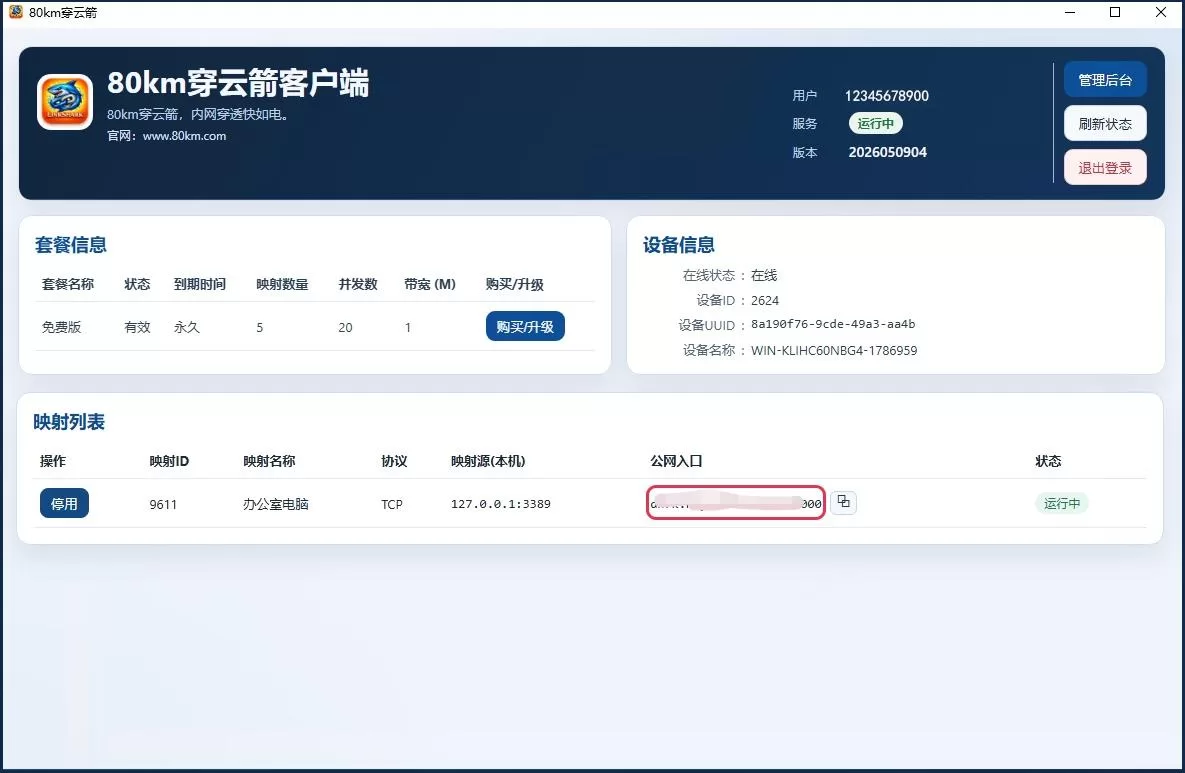
本质上,它把“端口映射”这件事做到了极致简化——不需要配置路由器、不需要公网IP、不需要理解NAT是什么。客户端资源占用很低,内存仅10-30MB,可以在后台长期运行。
五、选型参考
经常需要手机访问家里多台设备、愿意在每台设备上装客户端 → ZeroTier或Tailscale/xEdge,一次组网长期使用。
苹果生态用户、不想折腾系统级VPN配置 → 云雀通或比扬云,App内即可完成组网。
有自建frp服务端的技术能力、追求最大控制权 → Burrow(iOS端frp客户端)或CHERWIN FRPC(Android端)。
不想让访问端安装任何软件、只需要快速暴露某个内网服务 → 花生壳(国内用户快速入门)或80KM穿云箭(更轻量、资源占用更低)。
不同方案各有侧重,关键在于匹配自己的使用场景和技术能力。